Cyber Security Forum: Οι αδυναμίες των ελληνικών επιχειρήσεων και ο δρόμος για την κυβερνοασφάλεια
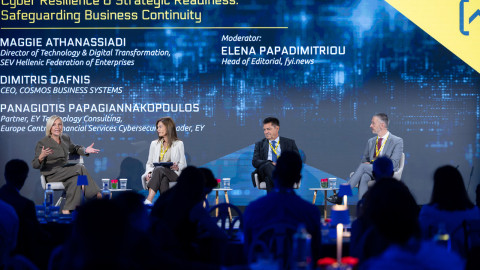
Στο Cyber Security Forum 2026 βρέθηκαν στο επίκεντρο της συζήτησης τα σοβαρά κενά που εμφανίζουν οι ελληνικές επιχειρήσεις στην προετοιμασία τους απέναντι στις κυβερνοαπειλές. Οι συμμετέχοντες τόνισαν επίσης ότι οι διοικήσεις πρέπει να αλλάξουν ριζικά τον τρόπο με τον οποίο αντιμετωπίζουν την ψηφιακή ασφάλεια.
Τη σημαντική απόσταση που εξακολουθεί να χωρίζει τις ελληνικές επιχειρήσεις από τον ευρωπαϊκό μέσο όρο στην υιοθέτηση μέτρων κυβερνοασφάλειας ανέδειξε η Μάγκυ Αθανασιάδη, Διευθύντρια του Τομέα Τεχνολογίας και Ψηφιακού Μετασχηματισμού του ΣΕΒ, παρουσιάζοντας συγκεκριμένα στοιχεία για την ετοιμότητα του επιχειρηματικού τομέα.
Σύμφωνα με τα στοιχεία που παρέθεσε, το 72% των ελληνικών επιχειρήσεων εφαρμόζει τουλάχιστον ένα μέτρο ασφάλειας, έναντι 93% στον ευρωπαϊκό μέσο όρο. Ακόμη μεγαλύτερη είναι η υστέρηση στην ύπαρξη οργανωμένων διαδικασιών, καθώς μόλις το 18% των επιχειρήσεων στην Ελλάδα διαθέτει τεκμηριωμένες πολιτικές, πρακτικές και διαδικασίες κυβερνοασφάλειας, σε σχέση με την Ευρώπη (36%).
Ιδιαίτερα ανησυχητική χαρακτήρισε την εικόνα στην ενημέρωση και την εκπαίδευση του ανθρώπινου δυναμικού, αφού μόλις το 32% των ελληνικών επιχειρήσεων ενημερώνει τους εργαζομένους του για θέματα ασφάλειας και τις σχετικές υποχρεώσεις τους, όταν ο αντίστοιχος ευρωπαϊκός μέσος όρος φτάνει το 60%.
Η κυρία Αθανασιάδη υπογράμμισε ότι η αντιμετώπιση των κυβερνοκινδύνων δεν μπορεί να περιορίζεται στις τεχνικές υπηρεσίες μιας επιχείρησης. Τα Διοικητικά Συμβούλια έχουν πλέον τόσο τη νομική ευθύνη όσο και την υποχρέωση λογοδοσίας για την ασφάλεια των οργανισμών τους, ενώ καλούνται να προσδιορίσουν το επίπεδο κινδύνου που είναι διατεθειμένη να αναλάβει η κάθε επιχείρηση. Στο πλαίσιο αυτό, επισήμανε ότι η διάθεση των μελών των Διοικητικών Συμβουλίων να ενημερωθούν και να κατανοήσουν τις νέες προκλήσεις είναι σημαντικότερη ακόμη και από την προηγούμενη τεχνολογική τους εμπειρία. Κατά την ίδια, απαιτείται ριζική αναδιοργάνωση του τρόπου λειτουργίας των επιχειρήσεων, με ενσωμάτωση των κυβερνοκινδύνων στους συνολικούς μηχανισμούς διαχείρισης κινδύνων.
Η ίδια αναφέρθηκε επίσης στη δημιουργία ειδικών Επιτροπών Τεχνολογίας στα διοικητικά συμβούλια, μια πρακτική που εφαρμόζεται στις Ηνωμένες Πολιτείες και σε ορισμένες ευρωπαϊκές χώρες, αλλά δεν έχει ακόμη καθιερωθεί στην Ελλάδα. Οι επιτροπές αυτές θα μπορούσαν να παρακολουθούν τη συμμόρφωση των επιχειρήσεων και την επίτευξη συγκεκριμένων δεικτών απόδοσης (KPIs) για την τεχνολογία και την κυβερνοασφάλεια.
Ιδιαίτερη αναφορά έκανε η κυρία Αθανασιάδη σε νέα πρωτοβουλία του ΣΕΒ για την υποστήριξη των επιχειρήσεων στην εφαρμογή του ευρωπαϊκού κανονιστικού πλαισίου για την Τεχνητή Νοημοσύνη. Όπως ανακοίνωσε, σε δύο εβδομάδες ο ΣΕΒ θα εκδώσει οδηγό για το AI Act, ο οποίος θα περιλαμβάνει συγκεκριμένα βήματα που μπορούν να ακολουθήσουν οι επιχειρήσεις για την οργάνωση των διαδικασιών τους. Ο ΣΕΒ προτείνει ένα μοντέλο τριών γραμμών άμυνας, που καλύπτει το λειτουργικό επίπεδο, το τεχνικό επίπεδο και το επίπεδο συμμόρφωσης.
Απαραίτητη προϋπόθεση αποτελεί η πλήρης χαρτογράφηση των τεχνολογικών συστημάτων κάθε επιχείρησης, η αξιολόγηση των πιθανών ευπαθειών και η διαμόρφωση συγκεκριμένου σχεδίου δράσης για την αντιμετώπισή τους. Η ίδια έδωσε ιδιαίτερη έμφαση στον έλεγχο των προμηθευτών και των εξωτερικών συνεργατών, καθώς και στη συστηματική εκπαίδευση του συνόλου του προσωπικού, υπογραμμίζοντας ότι η αποτελεσματική προστασία προϋποθέτει συμμετοχή όλων των εργαζομένων και όχι μόνο των εξειδικευμένων στελεχών.
Την ανάγκη οι επιχειρήσεις να προετοιμάζονται θεωρώντας δεδομένο ότι κάποια στιγμή θα αντιμετωπίσουν ένα περιστατικό κυβερνοασφάλειας υπογράμμισε ο Δημήτρης Δάφνης, Διευθύνων Σύμβουλος της Cosmos Business Systems, επισημαίνοντας ότι το βασικό ερώτημα δεν είναι πλέον εάν μια επιχείρηση θα δεχθεί κυβερνοεπίθεση, αλλά πότε θα συμβεί αυτό και κατά πόσο θα είναι έτοιμη να ανταποκριθεί.
Ο ίδιος τόνισε ότι απαιτείται μια συστηματική προσπάθεια ενημέρωσης των διοικήσεων, ώστε να αντιληφθούν το πραγματικό μέγεθος των κινδύνων και να διαμορφώσουν την κατάλληλη κουλτούρα πρόληψης και αντιμετώπισης περιστατικών. Ο κ. Δάφνης υπογράμμισε επίσης ότι όσο περισσότερο ψηφιοποιούνται οι επιχειρήσεις τόσο αυξάνονται τα πιθανά σημεία εισόδου για κακόβουλες ενέργειες. Ακόμη και μια φαινομενικά ασήμαντη υποδομή, όπως μια πρίζα φόρτισης σε αεροδρόμιο, μπορεί να αποτελέσει δυνητικό σημείο κινδύνου.
Ιδιαίτερη έμφαση έδωσε στον ανθρώπινο παράγοντα, επισημαίνοντας ότι πολλές παραβιάσεις ξεκινούν από το εσωτερικό των οργανισμών, όχι απαραίτητα λόγω κακόβουλης πρόθεσης, αλλά εξαιτίας αμέλειας ή ελλιπούς ενημέρωσης. «Τα κάστρα πέφτουν από μέσα», ανέφερε χαρακτηριστικά, περιγράφοντας περιπτώσεις στις οποίες ένας εργαζόμενος ανοίγει έναν κακόβουλο σύνδεσμο ή ένα ηλεκτρονικό μήνυμα χωρίς να αντιλαμβάνεται τον κίνδυνο.
Ανάγκη κρατικής πιστοποίησης των εταιρειών κυβερνοασφάλειας
Ο Διευθύνων Σύμβουλος της Cosmos Business Systems έθεσε παράλληλα ζήτημα ελέγχου και πιστοποίησης των εταιρειών που παρέχουν υπηρεσίες κυβερνοασφάλειας, υποστηρίζοντας ότι σήμερα δεν υπάρχει επαρκής έλεγχος των επιχειρήσεων και των επαγγελματιών που αυτοπροσδιορίζονται ως ελεγκτές, σύμβουλοι ή πάροχοι υπηρεσιών προστασίας από κυβερνοαπειλές.
«Χρειάζεται μία πιστοποίηση από το κράτος», τόνισε, επισημαίνοντας ότι η Πολιτεία έχει την ευθύνη να καθορίσει με σαφήνεια τόσο τις απαιτήσεις για τους παρόχους σχετικών υπηρεσιών όσο και το περιεχόμενο βασικών εννοιών, όπως η κυβερνοασφάλεια και η επιχειρησιακή συνέχεια. Κατά τον ίδιο, η θέσπιση ενός αξιόπιστου πλαισίου πιστοποίησης θα μπορούσε να ενισχύσει την εμπιστοσύνη των επιχειρήσεων προς τους εξωτερικούς συνεργάτες τους και να συμβάλει στη συνολική αναβάθμιση των υπηρεσιών προστασίας.
«Κάθε AI agent πρέπει να αντιμετωπίζεται ως νέα πρόσληψη»
Στις νέες προκλήσεις ασφάλειας που δημιουργεί η ανάπτυξη αυτόνομων συστημάτων Τεχνητής Νοημοσύνης επικεντρώθηκε ο Παναγιώτης Παπαγιαννακόπουλος, Partner της EY Technology Consulting, Europe Central Financial Services Cybersecurity Leader.
Επεσήμανε δε ότι οι επιχειρήσεις πρέπει να αλλάξουν ριζικά τον τρόπο με τον οποίο αντιμετωπίζουν τους λεγόμενους AI agents, δηλαδή συστήματα Τεχνητής Νοημοσύνης (ΤΝ) που μπορούν να αναλαμβάνουν και να εκτελούν εργασίες με σημαντικό βαθμό αυτονομίας. «Όλοι οι agents αυτή τη στιγμή πρέπει να αντιμετωπίζονται ως νέες προσλήψεις. Ο κάθε agent έχει μία ταυτότητα», υπογράμμισε, εξηγώντας ότι τα συστήματα αυτά πρέπει να υπόκεινται σε σαφείς κανόνες πρόσβασης, ελέγχου και λογοδοσίας.
Στο πλαίσιο αυτό παρουσίασε τρεις συγκεκριμένες αρχές ασφάλειας που πρέπει να ενσωματώνονται στη λειτουργία των αυτόνομων συστημάτων ΤΝ. Η πρώτη είναι η ύπαρξη ενός kill switch, δηλαδή ενός μηχανισμού που επιτρέπει στην επιχείρηση να διακόπτει άμεσα τη λειτουργία ενός AI agent, εφόσον διαπιστωθεί πρόβλημα ή μη επιθυμητή συμπεριφορά. Η δεύτερη αφορά το user consent, την απαίτηση δηλαδή να υπάρχει ανθρώπινη έγκριση πριν από την εκτέλεση κρίσιμων ενεργειών.
Με τον τρόπο αυτό διασφαλίζεται ότι οι σημαντικές αποφάσεις δεν λαμβάνονται ανεξέλεγκτα από αυτοματοποιημένα συστήματα. Η τρίτη αρχή είναι το delegation και όχι impersonation. Όπως εξήγησε, κάθε AI agent πρέπει να λειτουργεί με τη δική του διακριτή ψηφιακή ταυτότητα και με σαφώς καθορισμένες εξουσιοδοτήσεις, αντί να εμφανίζεται ότι ενεργεί ως ο χρήστης που του ανέθεσε μια εργασία. Με τον τρόπο αυτό καθίσταται δυνατή η παρακολούθηση των ενεργειών του, η απόδοση ευθύνης και ο περιορισμός των δικαιωμάτων πρόσβασης στα απολύτως απαραίτητα.
Τη συζήτηση συντόνισε η Έλενα Παπαδημητρίου, Head of Editorial, fyi.news.
Το Cyber Security Forum 2026 διοργανώνεται από την Tsomokos Communications και τελεί υπό την αιγίδα του Υπουργείου Εθνικής Άμυνας, του Υπουργείου Ψηφιακής Διακυβέρνησης, της Εθνικής Αρχής Κυβερνοασφάλειας και της Επιτροπής Κεφαλαιαγοράς, με την EXL Consulting ως Content Partner.