Αναζητούνται οι δράστες που χάκαραν τα ψυγεία σε γαλλικά σούπερ μάρκετ
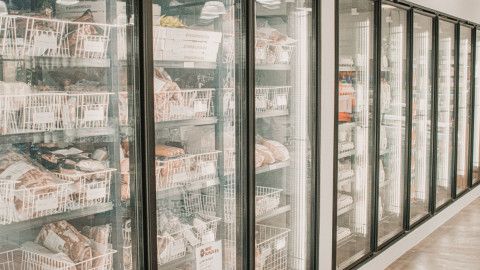
Οι γαλλικές Αρχές αναζητούν τους δράστες της κυβερνοεπίθεσης που διέκοψε τη λειτουργία ψυκτικών μονάδων σε εκατοντάδες σούπερ μάρκετ της χώρας και είχε ως αποτέλεσμα να πεταχτούν τόνοι εμπορευμάτων.
Σύμφωνα με το Reuters, μέχρι στιγμής δεν έχει αναλάβει κάποιος δημόσια την ευθύνη, ούτε ομάδα χάκερ ούτε οργάνωση «hacktivists», και δεν έχει υπάρξει κανένα αίτημα λύτρων.
Το κενό που προβληματίζει τους ερευνητές
Μια πηγή με γνώση της έρευνας δήλωσε στο πρακτορείο ότι η απουσία ανάληψης ευθύνης ή διεκδίκησης λύτρων έχει προβληματίσει τους ερευνητές. Συνήθως οι εγκληματικές ομάδες επιδιώκουν γρήγορα να εισπράξουν κέρδος από μια επίθεση, ενώ οι ομάδες που έχουν πολιτικά κίνητρα θέλουν να περάσουν το μήνυμά τους.
Οι δράστες φέρονται να παρέκαμψαν χειροκίνητα τις ρυθμίσεις θερμοκρασίας στα ψυγεία. Τουλάχιστον 350 καταστήματα επηρεάστηκαν, αριθμός μικρός σε σχέση με το σύνολο των σούπερ μάρκετ στη Γαλλία. Την Τρίτη, υπάλληλοι σε καταστήματα του Παρισιού πετούσαν σε μεγάλους κάδους κιβώτια με χαλασμένο κρέας και κατεψυγμένα προϊόντα.
Το λογισμικό και οι γνωστές αδυναμίες
Οι επηρεασμένες μονάδες λειτουργούν με λογισμικό της δανέζικης Danfoss. Η εταιρεία δήλωσε τη Δευτέρα ότι πολλές από τις συσκευές είχαν φτάσει στο τέλος του κύκλου ζωής τους και δεν λάμβαναν πλέον ενημερώσεις ασφαλείας, ή «έτρεχαν» παλιό firmware. Όπως ανέφερε, έχει συστήσει στους πελάτες να ενημερώνουν τα υποστηριζόμενα συστήματα και να μεταβούν σε νεότερες λύσεις. Η εταιρεία αρνήθηκε να σχολιάσει περαιτέρω την Τρίτη.
Οι αδυναμίες στις παλαιότερες εκδόσεις είναι γνωστές εδώ και μήνες, όπως αναφέρει το Reuters. Στις 9 Αυγούστου η εταιρεία κυβερνοασφάλειας Claroty είχε περιγράψει ευπάθειες στον μηχανισμό ελέγχου Danfoss AK-SM 800A, που θα μπορούσαν να επιτρέψουν σε εισβολείς να παρακάμψουν την ταυτοποίηση και να εκτελέσουν κώδικα στις συσκευές.
«Παιχνιδάκι» για τους δράστες
Ο ακριβής μηχανισμός της εισβολής δεν έχει γνωστοποιηθεί επίσημα, όμως ειδικοί που μίλησαν στο Reuters εκτιμούν ότι η επίθεση φαίνεται πως ήταν σχετικά εύκολη. Οι ενδείξεις παραπέμπουν σε έναν συνδυασμό ενημερώσεων που δεν είχαν εγκατασταθεί και διεπαφών συσκευών που είχαν αποκαλυφθεί στο διαδίκτυο.
Ο Κεν Μάνρο της βρετανικής Pen Test Partners μίλησε για ζήτημα «βασικής κυβερνοϋγιεινής». Με τις γνωστές αδυναμίες των συστημάτων, οι χάκερς ήταν σαν να «σπρώχνουν μία ανοιχτή πόρτα», είπε και εκτίμησε ότι οι δράστες θα μπορούσαν να είναι και «παιδιά που πειραματίζονται». Αμφισβήτησε επίσης το ενδεχόμενο κάποιο κράτος να βρίσκεται πίσω από την επίθεση, ενώ έκρινε ότι η απουσία αιτημάτων ή λύτρων δείχνει πως οι δράστες δεν συνειδητοποίησαν τις πιθανές εμπορικές απώλειες των ιδιοκτητών.
Ο κίνδυνος παραμένει
Το Reuters εντόπισε μέσω της υπηρεσίας Shodan τουλάχιστον 4.500 διεπαφές Danfoss που παραμένουν ορατές στο διαδίκτυο. Το πρακτορείο δεν μπόρεσε να επιβεβαιώσει πόσες από αυτές τρέχουν ευάλωτο λογισμικό. Η γαλλική εταιρεία Onyphe ανέφερε ωστόσο ότι μόνο μια μικρή μειοψηφία φαίνεται να έχει την τελευταία έκδοση, ενώ παρατηρούνται ευρέως ξεπερασμένες και ευάλωτες εκδόσεις.