Παγκόσμιος συναγερμός για κυβερνοεπιθέσεις σε τράπεζες, χρηματιστήρια και κρατικούς φορείς- Η Ευρώπη στο στόχαστρο
Μοιάζει με σενάριο επιστημονικής φαντασίας, ωστόσο η κινητικότητα σε παγκόσμιο επίπεδο για την αποτροπή κυβερνοεπιθέσεων με “εργαλεία” Τεχνητής Νοημοσύνης και το πώς μπορούν να προστατευθούν “ευαίσθητοι” τομείς της οικονομίας, είναι σκηνές από τα λίαν προσεχώς.
Οι υπουργοί Οικονομικών της G7 συζήτησαν την περασμένη εβδομάδα στην Μπανγκόκ, στο περιθώριο της Συνόδου του ΔΝΤ, τη διεξαγωγή προσομοιώσεων και ασκήσεων επί χάρτου, με στόχο την προετοιμασία απέναντι σε μελλοντικές επιθέσεις. Η σκιά της Τεχνητής Νοημοσύνης ήταν βαριά. “Σοβαρά περιστατικά κυβερνοασφάλειας θα μπορούσαν να υπονομεύσουν την εμπιστοσύνη των αγορών και να διαταράξουν κρίσιμες υποδομές και λειτουργίες των χρηματοπιστωτικών αγορών”, ανέφερε η έκθεση του ΔΝΤ, την ώρα που η βρετανική Αρχή Χρηματοπιστωτικής
Συμπεριφοράς προειδοποιούσε ότι τα πλέον προηγμένα μοντέλα εντοπίζουν αδυναμίες στην κυβερνοασφάλεια ταχύτερα απ’ ό,τι μπορούν να τις αντιμετωπίσουν οι εταιρείες χρηματοπιστωτικών υπηρεσιών.
Μπαράζ επιθέσεων
Είναι άραγε υπερβολικοί αυτοί οι φόβοι; Μάλλον όχι. Μόλις πριν από λίγες ημέρες, η CrowdStrike Intelligence εντόπισε υποδομές που σχετίζονται με μια στοχευμένη εκστρατεία εναντίον χρηματοπιστωτικών οργανισμών της Νότιας Κορέας, η οποία είχε ως αποτέλεσμα την κλοπή δεδομένων. Η εκστρατεία ήταν ενεργή από τα τέλη Σεπτεμβρίου έως τις αρχές Οκτωβρίου 2026. Κι αυτή δεν ήταν μεμονωμένη περίπτωση.
Η κυβέρνηση της Δανίας αποκάλυψε μια παραβίαση που αφορούσε το Κεντρικό Μητρώο Προσώπων, αφού μη εξουσιοδοτημένα άτομα εκμεταλλεύτηκαν την πρόσβαση που δόθηκε σε έναν ιδιωτικό προμηθευτή. Το περιστατικό φέρεται να αποκάλυψε προσωπικά στοιχεία, συμπεριλαμβανομένων ονομάτων, διευθύνσεων και αριθμών αναγνώρισης, που σχετίζονται με περίπου 8,8 εκατομμύρια άτομα στο εθνικό μητρώο.
Το Μητροπολιτικό Πανεπιστήμιο της Οσάκα, ένα από τα μεγαλύτερα πανεπιστήμια της Ιαπωνίας, υπέστη ύποπτη επίθεση ransomware που διέκοψε τα μαθήματα, τα εσωτερικά δίκτυα, το ηλεκτρονικό ταχυδρομείο και τα διοικητικά συστήματα. Επηρεάστηκαν περίπου 500 διακομιστές, ενώ ενδέχεται να έχουν εκτεθεί προσωπικές πληροφορίες που ανήκουν σε τουλάχιστον 130.000 άτομα.
Στο στόχαστρο η Ευρώπη
Σύμφωνα με έρευνα της Check Point, οι παγκόσμιες κυβερνοεπιθέσεις επιταχύνονται. Οι οργανισμοί δέχτηκαν κατά μέσο όρο 2.803 κυβερνοεπιθέσεις ανά εβδομάδα τον Σεπτέμβριο του 2026 κι αυτό σημαίνει αύξηση 16% από τον Αύγουστο και αύξηση 48% σε σύγκριση με τον Σεπτέμβριο του 2025. Η μεγαλύτερη τάση είναι εξίσου σημαντική: οι εβδομαδιαίες επιθέσεις ανά οργανισμό αυξήθηκαν από 2.055 τον Μάιο σε 2.803 τον Σεπτέμβριο, σημειώνοντας αύξηση 36% σε διάστημα πέντε μηνών.
Η Λατινική Αμερική κατέγραψε τον υψηλότερο περιφερειακό όγκο επιθέσεων τον Σεπτέμβριο, με μέσο όρο 3.813 εβδομαδιαίες επιθέσεις ανά οργανισμό, αύξηση 35% σε ετήσια βάση. Ωστόσο, η Ευρώπη παρουσίασε τον υψηλότερο ρυθμό ανάπτυξης, με τις επιθέσεις να αυξάνονται κατά 61% σε σύγκριση με τον Σεπτέμβριο του 2025. Η Βόρεια Αμερική επίσης αυξήθηκε απότομα, σημειώνοντας αύξηση 50% σε ετήσια βάση. Παρόλο που ο συνολικός όγκος της Ευρώπης παραμένει χαμηλότερος από αυτόν των κορυφαίων περιοχών, κατέγραψε την ταχύτερη ανάπτυξη από οποιαδήποτε άλλη περιοχή, σηματοδοτώντας ένα ταχέως εντεινόμενο περιβάλλον απειλών για τους οργανισμούς εκεί.
Η Τεχνητή Νοημοσύνη και οι στόχοι
Τον Σεπτέμβριο, 1 στις 39 προτροπές GenAI σε επιχειρήσεις ενείχε υψηλό κίνδυνο διαρροής ευαίσθητων δεδομένων, επηρεάζοντας το 89% των οργανισμών που χρησιμοποιούν τακτικά εργαλεία GenAI. Ένα επιπλέον 14% των προτροπών περιείχε δυνητικά ευαίσθητες πληροφορίες, καθιστώντας την έκθεση σε δεδομένα που βασίζονται σε προτροπές ένα κυρίαρχο ζήτημα διακυβέρνησης.
Ο μέσος χρήστης δημιούργησε 131 προτροπές GenAI κατά τη διάρκεια του μήνα, μια σημαντική αύξηση από τον Αύγουστο, ενώ κάθε οργανισμός χρησιμοποίησε κατά μέσο όρο οκτώ εργαλεία. Η αύξηση του όγκου των προτροπών και ένα ευρύτερο σύνολο εργαλείων καθιστούν ολοένα και πιο σημαντικό να κατανοούμε ποιες πληροφορίες μοιράζονται οι εργαζόμενοι, πού υποβάλλονται σε επεξεργασία και ποιοι έλεγχοι εφαρμόζονται.
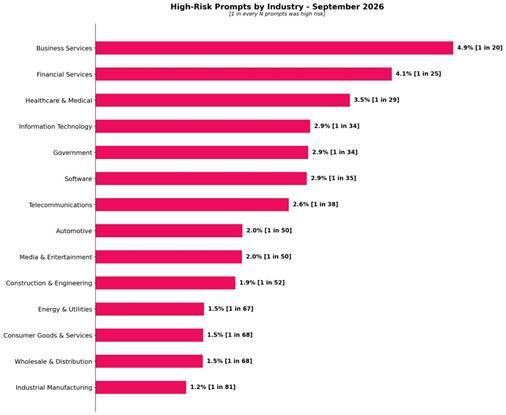
Ανά κλάδο, οι Επιχειρηματικές Υπηρεσίες είχαν το υψηλότερο ποσοστό έκθεσης σε υψηλού κινδύνου με 4,9% ή 1 στις 20 ερωτήσεις, σημειώνοντας άνοδο δύο θέσεων από τον Αύγουστο. Ακολούθησαν οι Χρηματοοικονομικές Υπηρεσίες με 4,1% ή 1 στις 25 ερωτήσεις, ενώ ο Τομέας Υγειονομικής Περίθαλψης και Ιατρικής με 3,5% ή 1 στις 29 ερωτήσεις. Αυτοί οι τομείς χειρίζονται συστηματικά πληροφορίες πελατών, οικονομικών και ασθενών, γεγονός που εξηγεί γιατί η καθημερινή χρήση εργαλείων GenAI μπορεί να ενέχει μεγαλύτερο κίνδυνο έκθεσης σε ευαίσθητα δεδομένα.
Συνολικά 824 επιθέσεις ransomware αναφέρθηκαν τον Σεπτέμβριο, γεγονός που αντιπροσωπεύει αύξηση 53% σε σύγκριση με τον Σεπτέμβριο του 2025. Οι Επιχειρηματικές Υπηρεσίες ήταν ο κλάδος που στοχοποιήθηκε περισσότερο, αντιπροσωπεύοντας το 31,3% των αναφερόμενων θυμάτων. Ακολούθησαν τα Καταναλωτικά Αγαθά και Υπηρεσίες με 15,2%, και η Βιομηχανική Μεταποίηση με 11,0%. Επειδή οι πάροχοι επιχειρηματικών υπηρεσιών συχνά κατέχουν δεδομένα ή πρόσβαση σε συστήματα για λογαριασμό πολλαπλών πελατών, ένα μεμονωμένο περιστατικά μπορεί να έχει συνέπειες που εκτείνονται πέρα από τον ίδιο τον οργανισμό.